1. Justificació Teòrica i Anàlisi de Seguretat
1.1. Funcionament de l’Autenticació per Clau Pública
L’autenticació en SSH mitjançant parells de claus es basa en la criptografia d’un sol sentit o asimètrica, la qual utilitza dos elements matemàticament relacionats:
- Clau Privada (SK): Es manté de forma estrictament confidencial a l’equip d’origen. No es comparteix mai per la xarxa ni se’n dona accés a cap altre membre.
- Clau Pública (PK): Es pot distribuir lliurement i s’emmagatzema al servidor o equip de destinació (dins del fitxer
~/.ssh/authorized_keys).
Procés de xifratge/autenticació (Desafiaments i Respostes):
- Quan el client sol·licita connexió, el servidor SSH genera un missatge aleatori (desafiament o challenge).
- El servidor xifra o signa aquesta informació fent ús de la clau pública del client dipositada al seu directori.
- El client rep el missatge i el desxifra/signa utilitzant la seva clau privada.
- Si el servidor comprova la validesa de la signatura, s’estableix la sessió SSH sense necessitat de transmetre cap dada secreta per la xarxa.
1.2. Per què és Preferible a la Contrasenya Tradicional?
- Resistència a Atacs de Força Bruta i Diccionari: L’algorisme Ed25519 o RSA de 4096 bits genera una complexitat entròpica que fa impracticable qualsevol atac per força bruta, a diferència de les contrasenyes convencionals.
- Protecció davant Intercepció en Xarxa (Eavesdropping): La clau privada mai no viatja a través de la xarxa, fet que evita l’exposició de credencials en cas de captura de paquets o atacs Man-in-the-Middle (MitM).
- Automatització Segura: Permet l’execució de tasques programades, desploiaments i gestió remota entre equips de treball sense intervenció humana i sense emmagatzemar contrasenyes en text pla.
1.3. Custòdia i Distribució de Claus dins de l’Equip
Per complir amb els protocols de seguretat en l’entorn de treball compartit, s’han definit les següents regles de custòdia:
- Generació d’Algorisme d’Alt Rendiment: S’ha emprat l’algorisme
Ed25519(basat en corbes el·líptiques Ed25519), oferint claus més curtes i un nivell de seguretat superior a RSA. - Distribució Única de la Clau Pública: Únicament la clau pública (
.pub) ha estat transferida entre els ordinadors dels companys d’equip utilitzant la comanda nativa i segurassh-copy-id. - Protecció de la Clau Privada: Cada membre manté la seva clau privada en el seu directori local amb permisos restringits
600(chmod 600 ~/.ssh/id_ed25519), impedint que qualsevol altre usuari del sistema local en pugui llegir el contingut.
2. Implementació i Configuració Tècnica
A continuació es detalla el procediment pas a pas seguit per establir la connexió en tots els portàtils de l’equip.
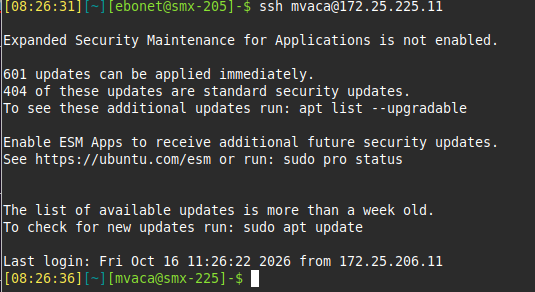
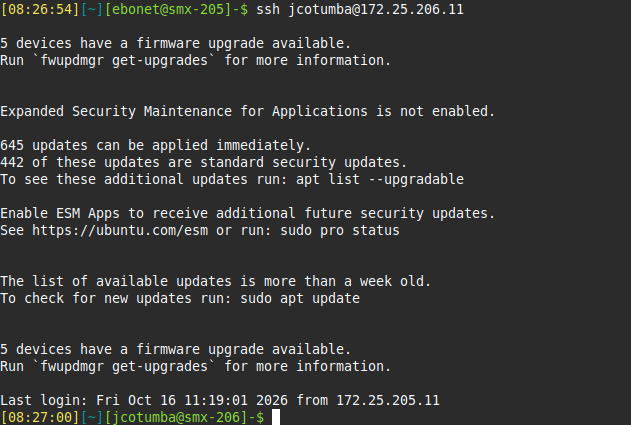
Pas 1: Comprovació de Connexió Inicial (Autenticació per Contrasenya)
Abans de configurar el parell de claus, es valida l’accessibilitat de la xarxa i l’estat del dimoni sshd a l’equip del remot realitzant una connexió d’inici amb contrasenya:
ssh usuari_equip@172.25.XXX.11Un cop verificada la connectivitat i l’accés vàlid, es tanca la sessió amb exit.
Pas 2: Generació del Parell de Claus Asimètriques
A la màquina local de l’integrant de l’equip, es crea el parell de claus amb l’algorisme d’alta seguretat Ed25519:
ssh-keygen -t ed25519Pas 3: Distribució de la Clau Pública a la Resta d’Equips
Per permetre l’accés automatitzat sense contrasenya cap al portàtil del company, s’exporta la clau pública. Aquest procés afegeix de manera automàtica la clau al fitxer ~/.ssh/authorized_keys del remot:
ssh-copy-id usuari_equip@192.168.X.XVerificació de Connexió sense Contrasenya
Es comprova que el procés s’ha realitzat correctament intentant accedir novament:
ssh usuari_equip@172.25.XXX.11Pas 4: Deshabilitació de l’Autenticació per Contrasenya (Enduriment / Hardening)
Per assegurar que l’única via d’entrada als equips sigui mitjançant les claus SSH prèviament autoritzades, es procedeix a deshabilitar l’accés per contrasenya en la configuració del servei OpenSSH.
- Edició del fitxer de configuració del dimoni SSH:
sudo nano /etc/ssh/sshd_config- Aplicació dels paràmetres de seguretat (Es modifiquen o afegeixen les següents directives):
PasswordAuthentication no
PubkeyAuthentication yes
KbdInteractiveAuthentication no- Reinici del servei per aplicar els canvis:
sudo systemctl restart sshd